
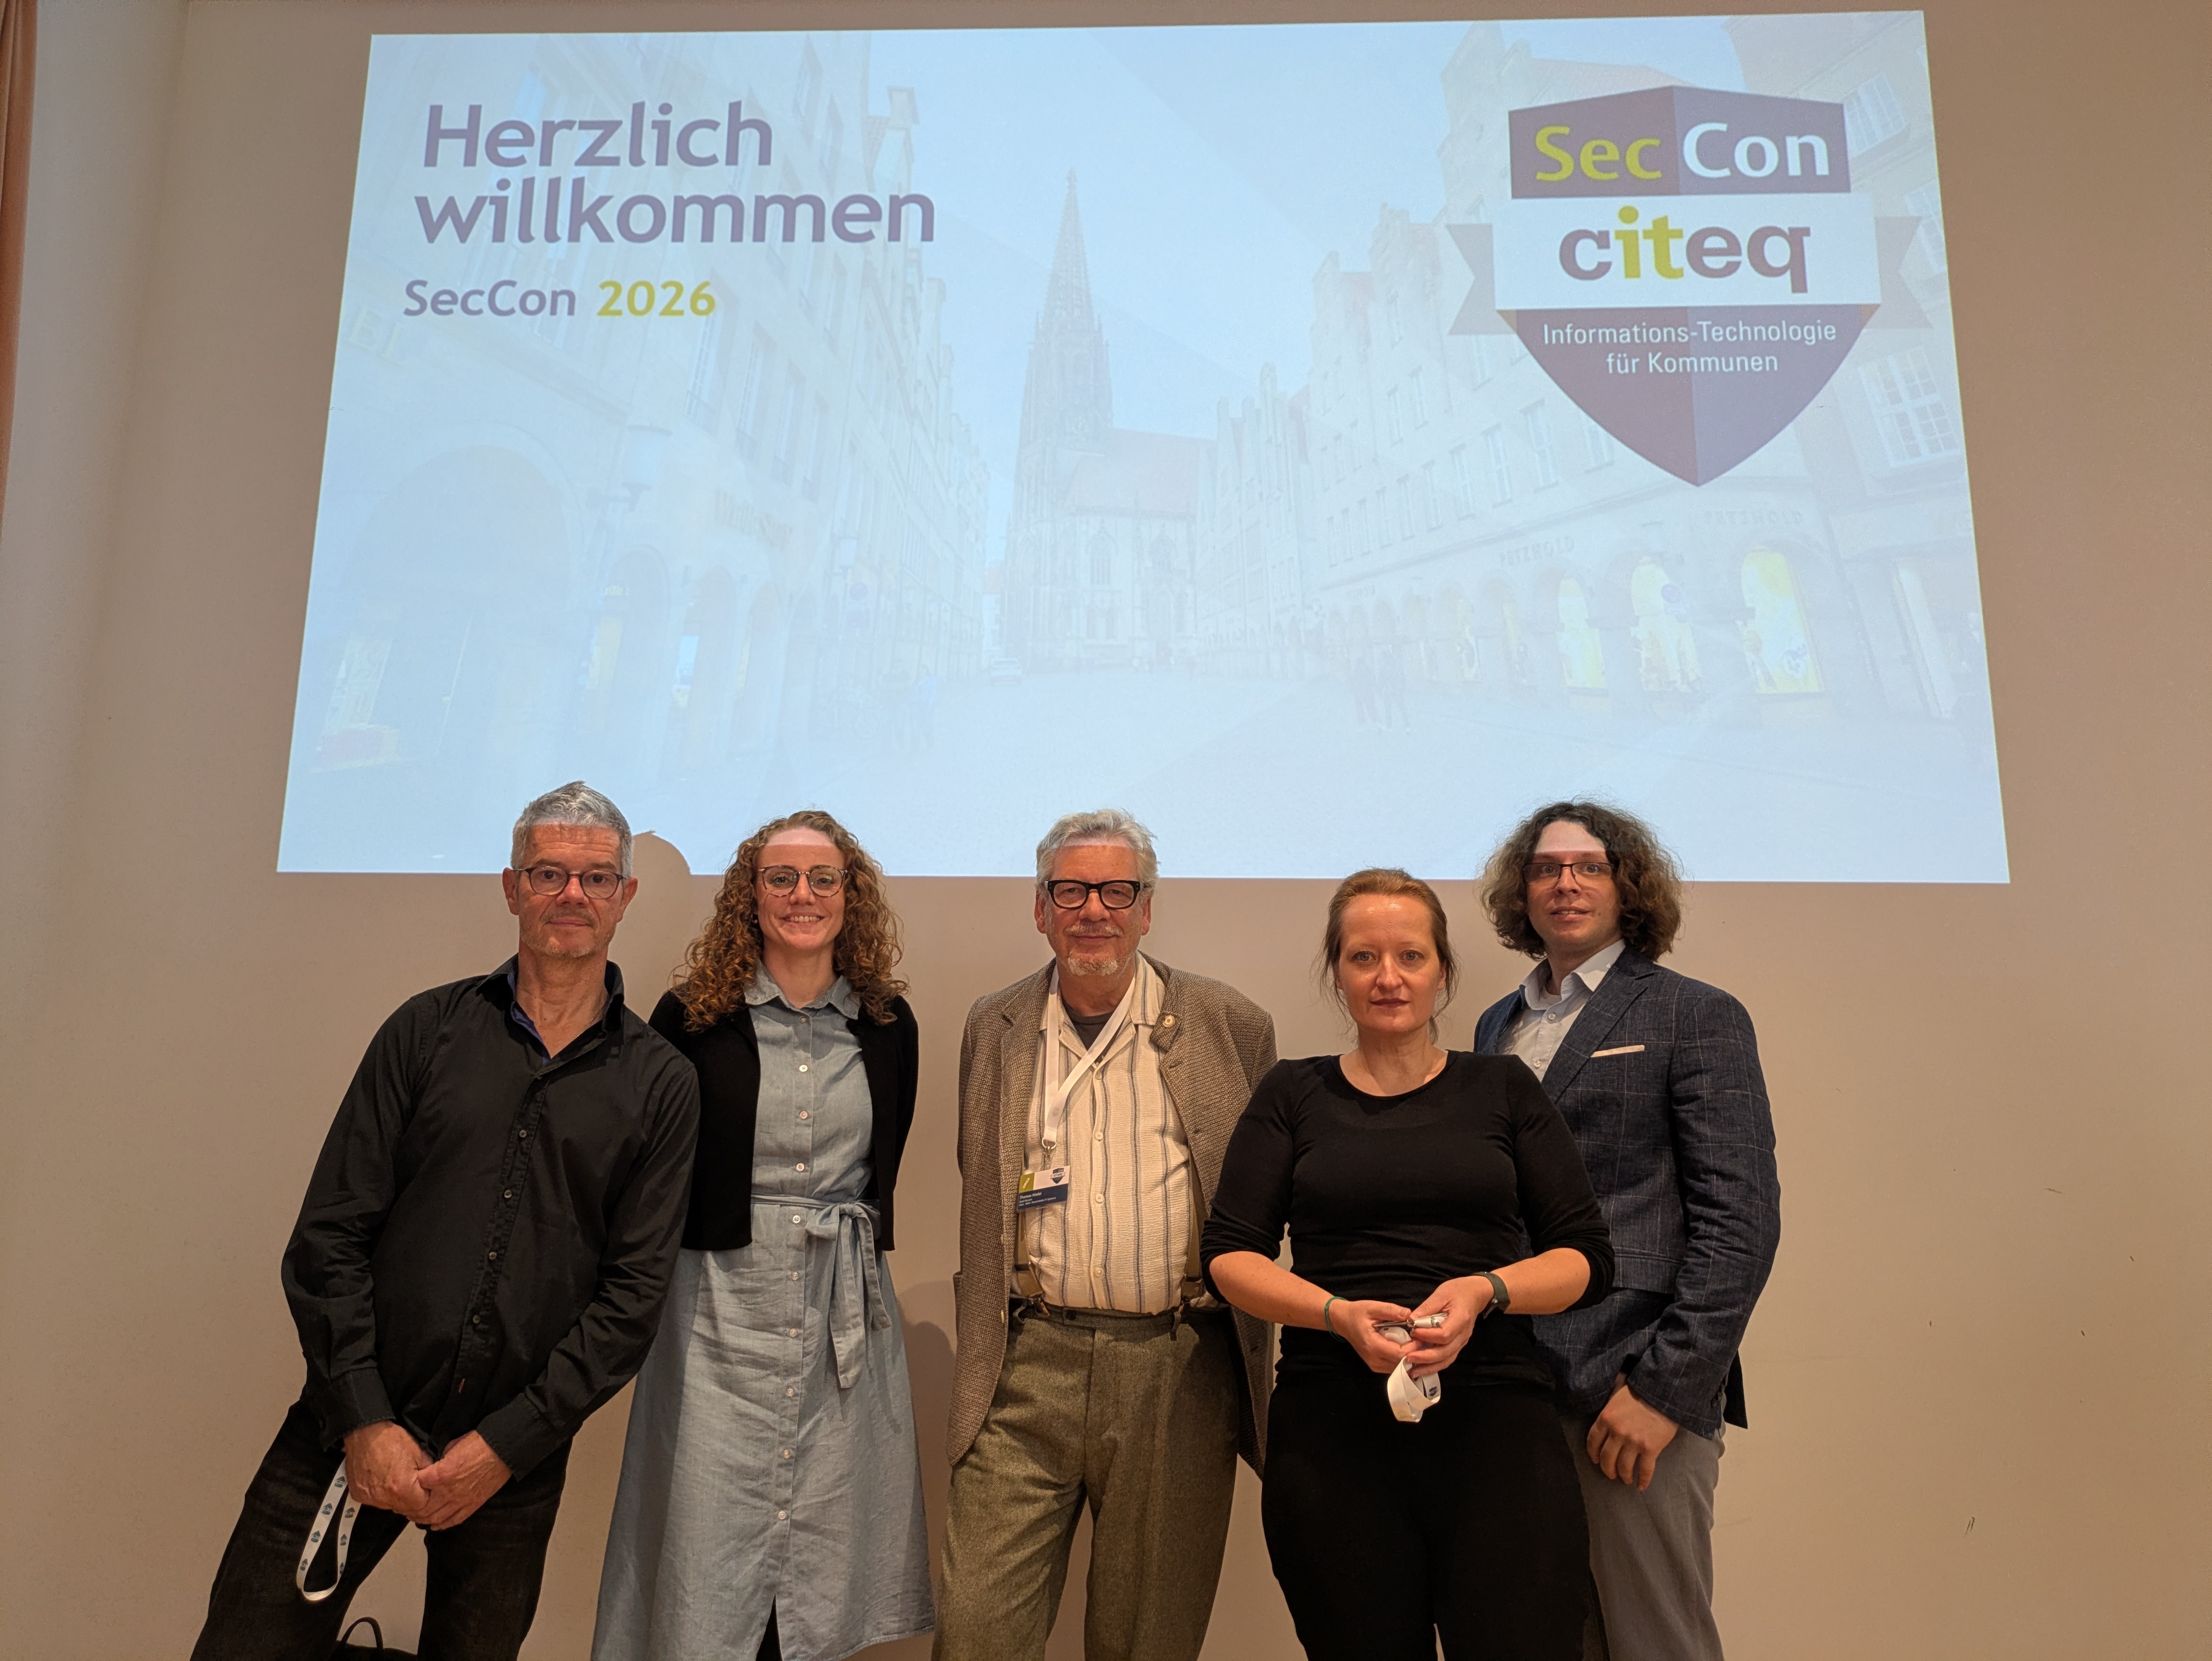
Speaker*innen der SecCon 2026. Von links nach rechts: Jürgen Schmidt (heise security), Amrei Lebbin (Polizei Münster), Thomas Wiefel (citeq), Sabine Griebsch (GovThings), Tobias Urban (Westfälische Hochschule).
Veranstaltungsort der SecCon 2026: Das Stadtweinhaus in Münster.
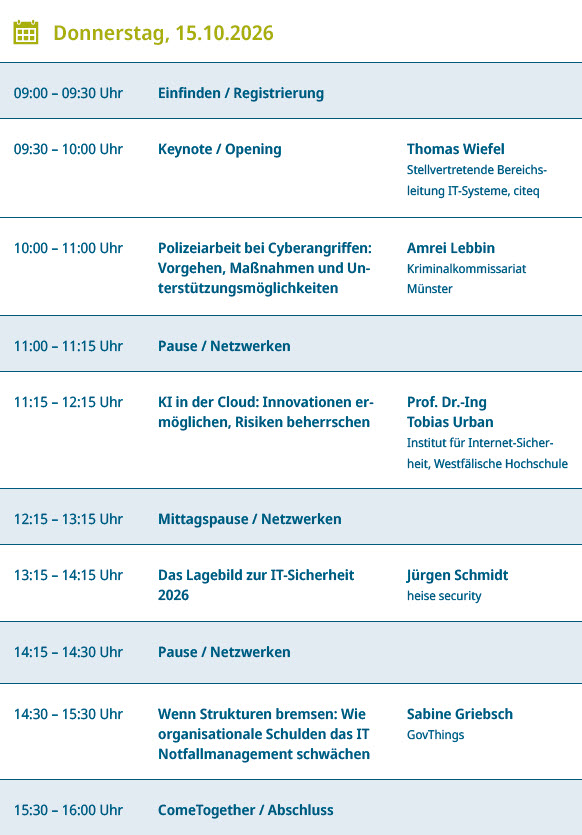
Agenda der SecCon 2026.
Ein Netzwerk für IT-Sicherheit
Die SecCon ist ein fester Baustein im Netzwerk der IT-Verantwortlichen des Münsterlandes. Ihr besonderes Charakteristikum: ein kollegialer Raum, in dem Erfahrungen geteilt, Fragen gestellt und konkrete Lösungen für die eigene Verwaltung abgeleitet werden können. Angesichts vielschichtiger Angriffsvektoren – verdeutlicht etwa durch den im August registrierten Cyberangriff auf die Stadt Berlin – ist die gemeinsame Arbeit an Resilienz und Reaktionsfähigkeit von zentraler Bedeutung. IT-Sicherheit gelingt, so die Botschaft der Veranstaltung, vor allem im Miteinander.
Die Tagung umfasste eine Keynote sowie vier Fachvorträge, die einen breiten Bogen von polizeilicher Ermittlungsarbeit über KI-Sicherheit bis hin zum organisationalen Krisenmanagement spannten.
Keynote
Thomas Wiefel, stellvertretende Bereichsleitung IT-Systeme, citeq
Thomas Wiefel eröffnete die Veranstaltung mit einer Keynote und lieferte eine strategische Einordnung der aktuellen Sicherheitslage.
Polizeiarbeit bei Cyberangriffen
Amrei Lebbin, Polizei Münster, Kriminalprävention, Cybercrime und Opferschutz
Seit 2020 ist Amrei Lebbin am Polizeipräsidium Münster in der Kriminalprävention tätig. Der Bereich Prävention von Cybercrime gehört seit über fünf Jahren zu ihren Hauptaufgaben. Ihr Kurzvortrag gab einen kompakten Überblick über aktuelle Entwicklungen im Bereich Cybercrime. Dabei wurden typische Vorgehensweisen von Kriminellen vorgestellt, grundlegende Schutzmaßnahmen dargelegt und effektive Notfallstrategien vermittelt. Ein besonderer Schwerpunkt lag auf der Zusammenarbeit mit der Polizei vor und während eines Cybervorfalls.
KI in der Cloud: Innovationen ermöglichen, Risiken beherrschen
Prof. Dr.-Ing. Tobias Urban, Institut für Internet-Sicherheit, Westfälische Hochschule
Prof. Urban, der seit April 2024 als Professor für Informatik (insbesondere Cybersecurity) an der Westfälischen Hochschule tätig ist und dort den wissenschaftlichen Koordinator des Instituts für Internet-Sicherheit innehat, behandelte die Frage, wie sensible Daten, Geschäftsgeheimnisse und geistiges Eigentum geschützt werden können, wenn die Infrastruktur von Dritten betrieben wird. Im Zentrum stand der Ansatz des Confidential Computing, der Daten auch während ihrer Verarbeitung schützt und die Kontrolle über sensible Informationen stärkt. Seine Forschung konzentriert sich auf IT-Sicherheit, Datenschutz und den sicheren Einsatz von Künstlicher Intelligenz.
Das Lagebild zur IT-Sicherheit 2026
Jürgen Schmidt, heise security
Jürgen Schmidt, Gründer und Leiter von heise security, schreibt seit 1997 für c't und heise online und gründete 2003 das Sicherheitsportal. Sein Vortrag bot einen Überblick zur IT-Sicherheit in Deutschland – von aktuellen Entwicklungen im Bereich Cybercrime über staatlich gelenkte Akteure bis hin zum zentralen Themenblock „KI und|mit|gegen Security". Schmidt trennte dabei Hype von soliden Fakten und wagte einen Ausblick auf die nahe Zukunft.
Wenn Strukturen bremsen: Wie organisationale Schulden das IT-Notfallmanagement schwächen
Sabine Griebsch, GovThings
Sabine Griebsch, Managing Director von GovThings, ist als Cyber- und IT-Krisenmanagerin tätig und war unter anderem technische Einsatzleiterin beim Ransomware-Angriff auf den Landkreis Anhalt-Bitterfeld. Ihr Vortrag systematisierte den Begriff der organisationalen Schulden – strukturelle Defizite, die durch aufgeschobene Festlegungen zu Zuständigkeiten, Rollen, Prozessen und Verantwortlichkeiten entstehen. Typische Ausprägungen sind undefinierte Schnittstellen zwischen IT-Betrieb, Informationssicherheit und Krisenstab, personengebundenes Wissen sowie ungeübte Wiederanlaufverfahren. Griebsch ordnete diese Effekte den Anforderungen des BSI-Standards 200-4 zu, diskutierte Indikatoren zu deren Erkennung und stellte Ansätze zum strukturierten Abbau organisationaler Schulden vor.
Fazit
Die SecCon 2026 bot mit über 80 Teilnehmenden ein praxisnahes Forum, in dem Fachwissen aus Politik, Wissenschaft, Medien und Polizeiarbeit zusammengeführt wurde. Die gemeinsame Botschaft: Resilienz und IT-Sicherheit in der öffentlichen Verwaltung gelingen nicht im Alleingang, sondern im Austausch und im Miteinander.